Filigranes, C2PA, SynthID : comment les contenus IA sont-ils marqués, et ces marques résistent-elles ?
Par AnthonyR · Publié le · Mis à jour le
Métadonnées signées C2PA, filigranes SynthID et AudioSeal, champ IPTC : comment les contenus IA sont marqués, ce qui efface ces marques, ce qu'exige la loi.
En bref
- Deux familles de marques coexistent : les métadonnées signées (standard C2PA, dit Content Credentials), riches mais attachées au fichier, et les filigranes invisibles (SynthID de Google, AudioSeal et Video Seal de Meta), inscrits dans le contenu lui-même.
- Les métadonnées disparaissent facilement : une capture d’écran, une conversion de format ou la plupart des réseaux sociaux les effacent, reconnaît OpenAI.
- Les filigranes résistent mieux, sans être inviolables : des chercheurs de l’université du Maryland les ont tous contournés en 2023, et ont réussi à en ajouter de faux sur de vraies images.
- Les détecteurs par classifieur donnent des chiffres élevés en conditions de laboratoire (98 % pour Hive dans une étude de l’université de Chicago, 99,8 % annoncés par Deezer), mais faiblissent face aux retouches volontaires.
- La loi européenne impose un marquage lisible par machine depuis le 2 août 2026 (AI Act, article 50, paragraphe 2), et le code de bonnes pratiques de juin 2026 recommande de combiner métadonnées signées et filigrane.
- L’absence de marque ne prouve rien : elle peut signifier un outil qui ne marque pas, ou une marque effacée.
Métadonnée signée ou filigrane : quelle différence ?
Une métadonnée est une information rangée à côté du contenu, dans le même fichier : l’appareil, la date, le logiciel, la mention « généré par IA ». Un filigrane invisible, à l’inverse, modifie le contenu lui-même (quelques valeurs de pixels, de fréquences sonores ou de choix de mots) selon un motif que seul un détecteur sait reconnaître. OpenAI résume la différence dans sa page d’aide : les métadonnées C2PA « peuvent porter des informations plus détaillées », mais sont parfois supprimées par les plateformes ou les conversions de fichiers ; les filigranes comme SynthID « peuvent être plus durables », mais fournissent « moins de contexte ».
Les deux approches ne répondent donc pas à la même question. Un manifeste C2PA intact raconte l’histoire d’un fichier : qui l’a signé, avec quel outil, quelles retouches ont suivi. Un filigrane ne dit guère qu’une chose : ce contenu est sorti de tel générateur. C’est pourquoi OpenAI, Google et le code européen de bonnes pratiques plaident tous pour une combinaison des deux couches.
Comment fonctionne un manifeste C2PA ?
Le standard C2PA est publié par la Coalition for Content Provenance and Authenticity, qui réunit l’initiative Content Authenticity lancée par Adobe en 2019 et le projet Origin porté par Microsoft et la BBC, selon la Content Authenticity Initiative. En août 2024, The Verge citait parmi ses soutiens Microsoft, Adobe, Arm, OpenAI, Intel, Truepic et Google. La version en vigueur de la spécification technique est la 2.3, datée du 5 janvier 2026.
Le document d’explication de la coalition décrit la mécanique étape par étape. Un outil compatible (appareil photo, logiciel de retouche, générateur d’images) produit un manifeste composé d’assertions : les actions effectuées, les ingrédients utilisés, et une empreinte cryptographique (un hachage) du contenu au moment de la création. Ce manifeste est ensuite signé avec la clé privée du matériel ou du logiciel. Il est le plus souvent incrusté dans le fichier. À la lecture, une application vérifie que l’empreinte correspond toujours au contenu et que la signature est valide.
La confiance repose sur des certificats X.509, comme pour les sites web sécurisés. La spécification 2.x a introduit une liste de confiance par défaut, la « C2PA Trust List », qui recense les certificats émis pour du matériel et des logiciels accrédités. Le document d’explication prévient toutefois que les Content Credentials ne portent « aucun jugement de valeur » sur la vérité du contenu : ils attestent seulement que les données de provenance sont bien formées, non altérées et signées par un acteur connu.
Pour survivre à la perte des métadonnées, le standard prévoit des « liaisons souples » (soft bindings) : un filigrane invisible ou une empreinte perceptuelle permettent de retrouver le manifeste dans une base en ligne, même s’il a été retiré du fichier. La coalition parle alors de Content Credentials « durables ».
Quels appareils signent leurs photos dès la prise de vue ?
La signature à la capture sert surtout à prouver qu’une photo est authentique, ce qui complète le marquage des images générées. En août 2024, selon The Verge, seuls quelques appareils le faisaient : le Leica M11-P et, par mise à jour logicielle, les Sony Alpha 1, Alpha 7S III et Alpha 7 IV. Nikon et Canon avaient promis d’adopter le standard, sans l’avoir encore concrétisé.
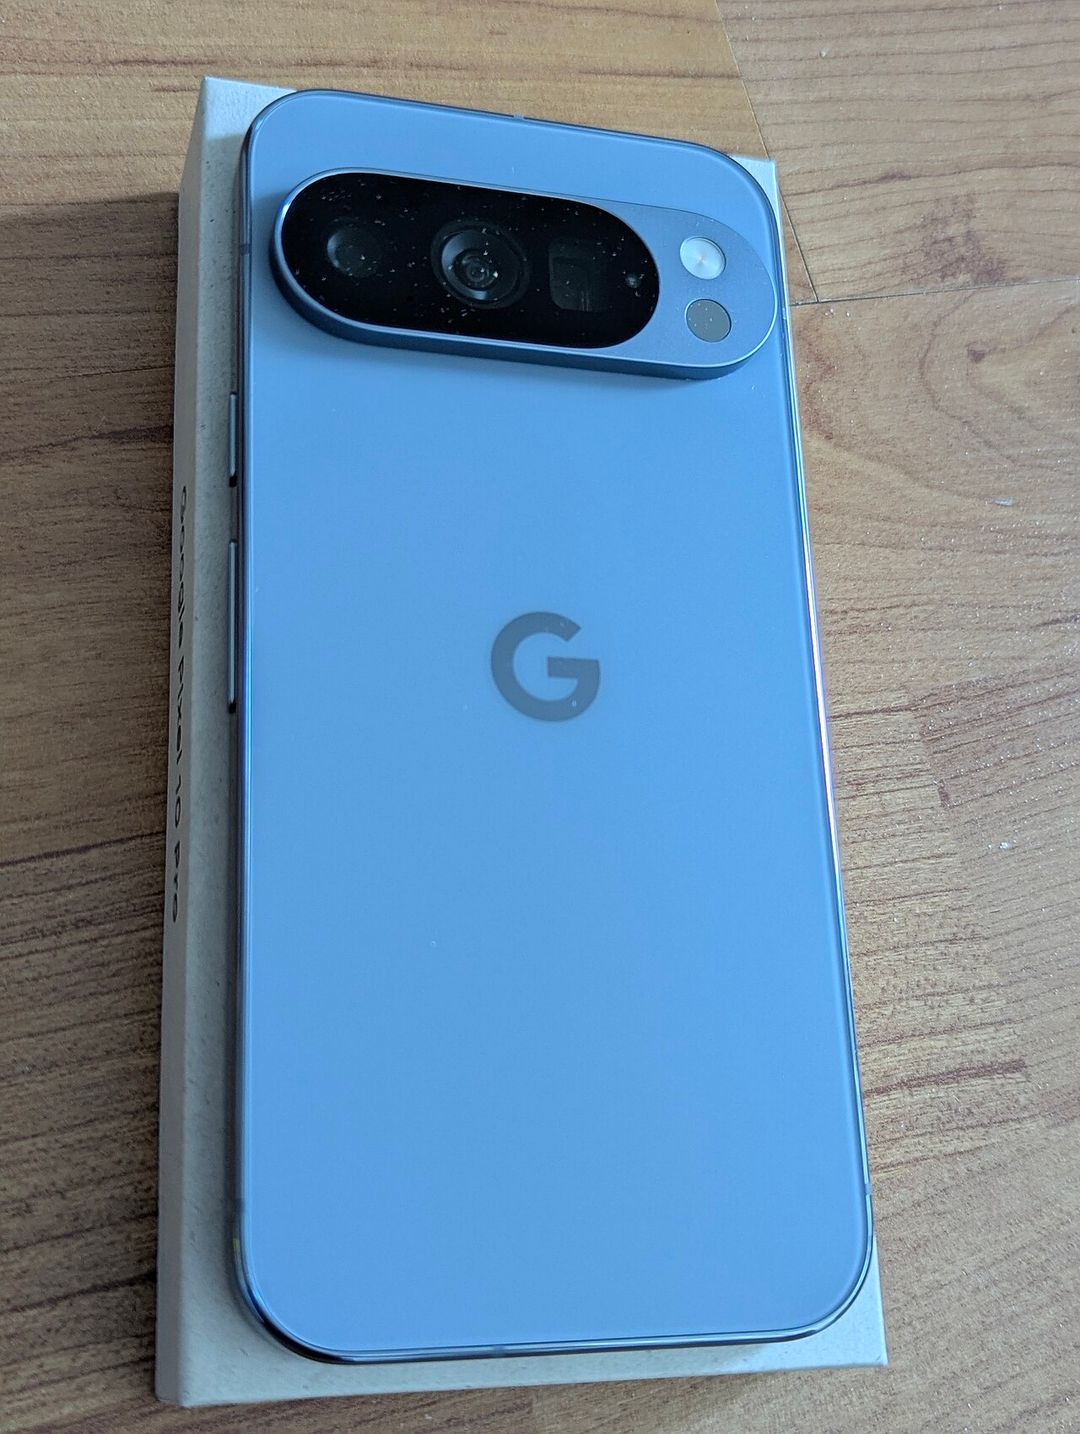
Google a franchi une étape avec la gamme Pixel 10, présentée lors de l’événement Made by Google 2025. Selon le blog de sécurité de Google, c’est la première gamme de téléphones à intégrer des Content Credentials dans chaque photo prise avec l’application Appareil photo. Google Photos ajoute de son côté un manifeste aux images retouchées avec ses outils d’IA. L’application a obtenu le niveau d’assurance 2, le plus élevé défini par le programme de conformité de la C2PA. Les clés de signature sont stockées dans la puce de sécurité Titan M2. Pour protéger la vie privée, chaque clé et chaque certificat ne signent qu’une seule image, afin qu’on ne puisse pas relier entre elles les photos d’une même personne. Le téléphone produit aussi ses propres horodatages de confiance hors connexion.
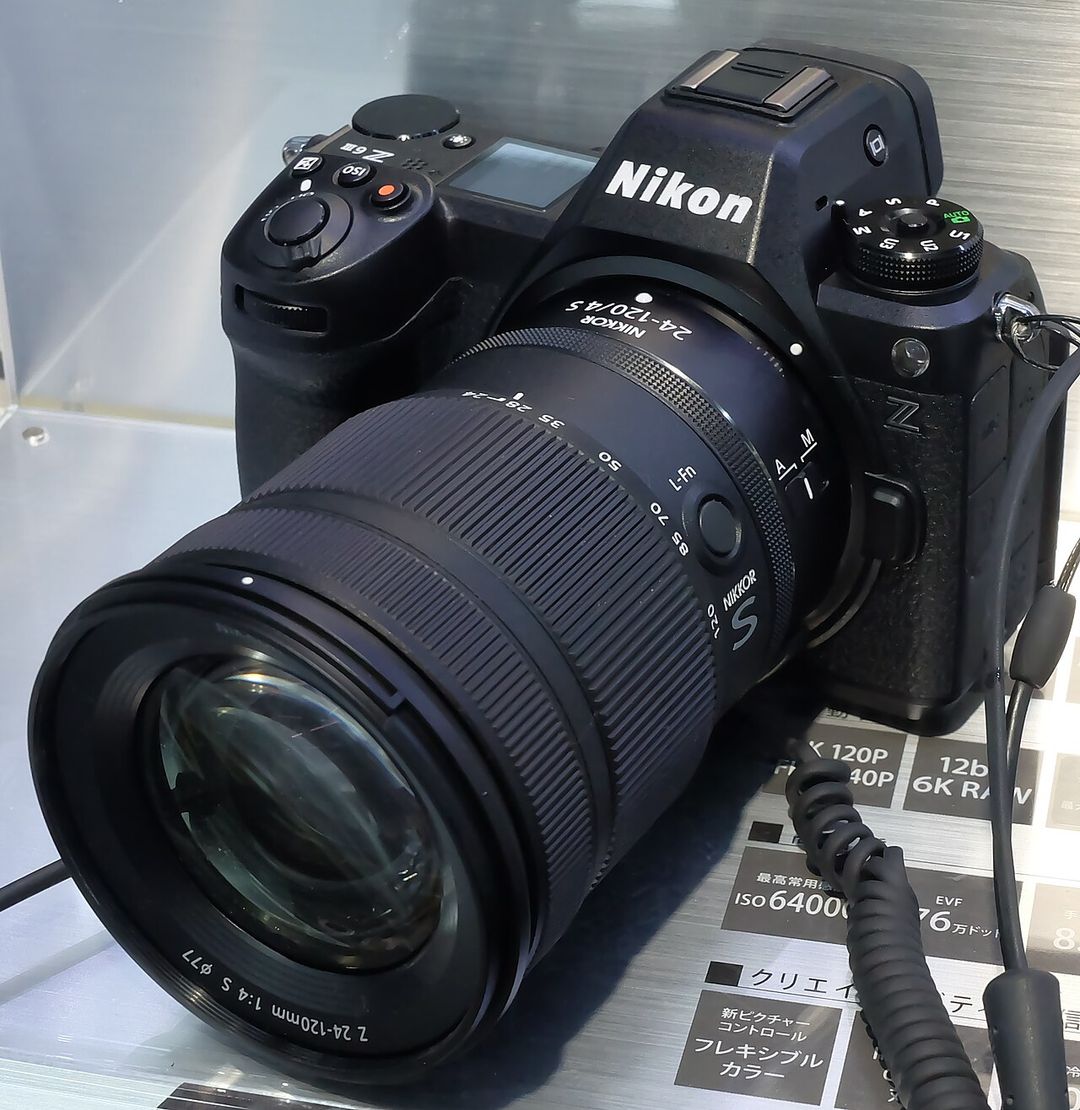
Le cas du Nikon Z6III montre la fragilité du maillon matériel. La fonction de provenance, livrée avec le micrologiciel 2.00, contenait une faille découverte par un contributeur du site Nikon Rumors connu sous le pseudonyme Horshack. Selon Digital Camera World, la fonction d’exposition multiple permettait de faire signer par l’appareil un fichier venu d’ailleurs ; Horshack a ainsi obtenu la signature Nikon sur une image générée par IA d’un carlin pilotant un avion. Nikon a reconnu le problème, identifié le 4 septembre 2025, et révoqué tous les certificats émis depuis le lancement. La signature cryptographique n’était pas cassée : c’est l’appareil qui signait ce qu’on lui présentait.
Que signifie le champ IPTC « trainedAlgorithmicMedia » ?
Indépendamment de C2PA, l’IPTC, organisme de normalisation des médias d’information, gère un vocabulaire de « types de source numérique » inscrit dans les métadonnées XMP des images. Deux valeurs concernent l’IA générative. trainedAlgorithmicMedia, intitulée « Créé avec l’IA générative », désigne un média « créé algorithmiquement à l’aide d’un modèle d’intelligence artificielle entraîné sur des contenus captés ». compositeWithTrainedAlgorithmicMedia, « Modifié avec l’IA générative », couvre les retouches par IA, par exemple le remplissage (inpainting) ou l’extension d’image (outpainting).
Ce champ est simple à lire, et de nombreux outils le reconnaissent. Il a un défaut majeur : il n’est pas signé. N’importe quel logiciel de retouche peut l’ajouter, le modifier ou le supprimer sans laisser de trace. Dans un manifeste C2PA, la même valeur peut en revanche figurer dans une assertion signée, ce qui la rend infalsifiable tant que le manifeste est intact.
Comment fonctionnent les filigranes invisibles ?
SynthID, de Google DeepMind
SynthID est l’outil de filigrane le plus répandu. Selon la page que lui consacre Google DeepMind, il couvre désormais les images, l’audio, la vidéo et le texte produits par les services grand public de Google. Pour l’image et la vidéo, le filigrane est ajouté au moment de la génération et doit résister au recadrage, aux filtres, au changement de cadence ou à la compression. Pour l’audio, notamment la musique du modèle Lyria, Google affirme qu’il reste détectable après ajout de bruit, compression MP3 ou changement de vitesse. En mai 2025, Google indiquait que plus de 10 milliards de contenus avaient été filigranés.
Le texte fonctionne autrement : un modèle de langage choisit chaque mot selon des probabilités, et SynthID ajuste légèrement ces probabilités selon un motif reconnaissable. Google DeepMind reconnaît que la détection résiste à un recadrage ou à quelques mots modifiés, mais que la confiance « peut être fortement réduite » si le texte est réécrit en profondeur ou traduit. La technique est aussi moins efficace sur les réponses factuelles, qui laissent peu de choix au modèle.
Le 20 mai 2025, Google a présenté SynthID Detector, un portail où l’on dépose une image, un son, une vidéo ou un texte pour y chercher le filigrane ; le portail indique les zones ou les passages les plus probablement marqués. Il était d’abord réservé à des testeurs, journalistes et chercheurs, sur liste d’attente. Google propose aussi de poser directement la question à Gemini, qui recherche le filigrane dans une image, une vidéo ou un extrait audio.
Le filigrane a dépassé Google. Le 19 mai 2026, OpenAI a annoncé ajouter SynthID à ses images, dans le cadre d’un partenariat avec Google, en plus des métadonnées C2PA, et a présenté un outil public de vérification. Selon une mise à jour du 31 juillet 2026, l’audio généré par ChatGPT et l’API d’OpenAI porte lui aussi ce filigrane.
AudioSeal et Video Seal, de Meta
Des chercheurs de Meta ont décrit en janvier 2024 AudioSeal, présenté comme la première technique de filigrane audio conçue pour la « détection localisée » de la parole générée : le détecteur signale quels passages d’un enregistrement sont marqués, jusqu’à l’échantillon près, ce qui est utile face aux clonages de voix insérés dans un vrai discours. Le travail a été présenté à la conférence ICML 2024, et Meta a publié l’outil le 18 juin 2024 en annonçant une détection jusqu’à 485 fois plus rapide que les méthodes antérieures. En décembre 2024, une partie de la même équipe a publié Video Seal, un modèle de filigrane vidéo en source ouverte, entraîné pour résister à la compression vidéo et aux transformations géométriques. Ces outils ouverts permettent à d’autres éditeurs de marquer leurs contenus, mais chaque filigrane n’est lisible que par son propre détecteur.
Les filigranes visibles
Le logo incrusté dans un coin de l’image est la marque la plus lisible pour le public, et la plus fragile. Lors du lancement de Sora 2, OpenAI annonçait que toutes les vidéos porteraient un filigrane visible, en plus des métadonnées C2PA. Le 7 octobre 2025, 404 Media rapportait que des sites proposant de retirer ce logo s’étaient multipliés ; les trois services testés l’avaient effacé « en quelques secondes ». Le chercheur Hany Farid, de l’université de Californie à Berkeley, jugeait ce retrait « prévisible » auprès du média. L’application Sora a fermé le 26 avril 2026, selon OpenAI.
Ces marques résistent-elles vraiment ?
Les métadonnées résistent mal. OpenAI écrit elle-même qu’elles peuvent être « supprimées, perdues lors des envois et téléchargements », ou détruites par un changement de format, un redimensionnement ou une capture d’écran. The Verge notait en 2024 qu’aucune solution n’existait contre la capture d’écran, et que même des photos de presse signées par un appareil Sony, comme celles de la tentative d’assassinat de Donald Trump, circulaient sur X ou Reddit sans que ces plateformes affichent leurs informations de provenance.
Les filigranes invisibles résistent mieux aux manipulations ordinaires, mais pas à un attaquant déterminé. En septembre 2023, une équipe de l’université du Maryland, dont le professeur Soheil Feizi, a publié l’étude « Robustness of AI-Image Detectors ». Pour les filigranes discrets, elle démontre qu’une « purification par diffusion » (ajouter du bruit à l’image puis le retirer avec un modèle génératif) efface la marque en modifiant très peu l’image. Pour les filigranes plus marqués, une autre attaque, par modèle de substitution, y parvient aussi. Surtout, les auteurs montrent qu’on peut fabriquer un bruit filigrané et l’ajouter à une vraie photo pour la faire passer pour générée. « Nous les avons tous cassés », résumait Soheil Feizi auprès de Wired.
Son collègue Tom Goldstein nuançait dans le même article : un système qui ne détecte qu’une partie des cas reste utile, comme outil de réduction des risques contre les tentatives les moins sophistiquées. Cette lecture est aujourd’hui celle des éditeurs. OpenAI parle de filigranes qui résistent à « la plupart » des modifications, et prévient que son outil de vérification ne conclura rien en l’absence de signal.
Que valent les détecteurs par classifieur ?
Un classifieur ne cherche pas une marque : il a appris à reconnaître les traces statistiques que laissent les générateurs. Il fonctionne donc aussi sur des contenus jamais marqués, mais il se trompe davantage et doit être réentraîné pour chaque nouveau modèle.
Pour l’image, l’étude la plus citée est celle de l’université de Chicago, présentée à la conférence CCS en 2024. Sur des œuvres humaines et des images de cinq générateurs, le détecteur commercial de Hive obtenait 98,03 % d’exactitude, aucun faux positif sur les œuvres humaines et 3,17 % d’images générées non détectées. Les autres détecteurs testés faisaient nettement moins bien : Optic classait 24,47 % des œuvres humaines comme générées. Les auteurs relèvent cependant que Hive est « plus faible face aux perturbations adverses », c’est-à-dire aux retouches conçues pour le tromper.
Pour la musique, Deezer publie ses propres chiffres. Selon son communiqué du 21 juillet 2026, son outil, en service depuis janvier 2025, repère des artefacts inaudibles propres à chaque générateur, notamment Suno et Udio. Deezer revendique une exactitude de 99,8 % : environ 2 morceaux générés sur 1 000 lui échapperaient, et moins d’un morceau humain sur 10 000 serait signalé à tort. Pour limiter les erreurs, l’étiquette « IA » est appliquée à l’échelle de l’album. La plateforme reçoit près de 90 000 morceaux entièrement générés par jour, plus de la moitié des nouveautés livrées aux pics de juin 2026. Ces taux ne sont pas vérifiés par un organisme indépendant. Notre guide Comment reconnaître la musique d’un artiste IA détaille l’usage de ces étiquettes.
Un faible taux d’erreur reste un nombre élevé d’erreurs à grande échelle, et les faux positifs touchent de vrais créateurs : nous y consacrons le guide pourquoi les accusations d’IA se trompent souvent.
Que dit la loi européenne ?
L’article 50, paragraphe 2, de l’AI Act impose aux fournisseurs de systèmes d’IA générant du son, des images, de la vidéo ou du texte de veiller à ce que leurs sorties soient « marquées dans un format lisible par machine et identifiables comme ayant été générées ou manipulées par une IA ». Les solutions doivent être « aussi efficaces, interopérables, solides et fiables que la technologie le permet ». Le texte n’impose aucune technique. L’obligation s’applique depuis le 2 août 2026 ; selon la Commission, les systèmes mis sur le marché avant cette date bénéficient d’un délai jusqu’en décembre 2026, introduit par le « paquet omnibus » sur l’IA.
Pour guider les fournisseurs, la Commission a publié le 10 juin 2026 un code de bonnes pratiques sur la transparence des contenus générés par IA. Selon l’analyse de l’IPTC, sa mesure 1.1 recommande deux mécanismes : des métadonnées signées numériquement et horodatées, dont l’IPTC note que seul C2PA remplit aujourd’hui les critères, et un filigrane imperceptible. L’empreinte ou la journalisation dans un registre reste facultative. Les signataires s’engagent aussi à offrir un moyen gratuit de détecter leurs marques, à interdire dans leurs conditions d’utilisation la suppression volontaire des métadonnées, et à rendre leurs détecteurs interopérables d’ici le 2 février 2027. La Commission et le Comité européen de l’IA ont jugé ce code adéquat pour démontrer la conformité ; fin juillet 2026, environ 190 organisations l’avaient signé, selon la Commission.
L’adhésion au code est volontaire, l’obligation de l’article 50 ne l’est pas. Le détail des obligations d’étiquetage visible, des hypertrucages et des sanctions figure dans notre guide AI Act : ce que l’article 50 change pour les œuvres.
Comment vérifier soi-même un fichier ?
Plusieurs outils gratuits lisent ces marques, chacun dans son périmètre :
- Le vérificateur de la Content Authenticity Initiative (contentcredentials.org/verify, qui redirige vers verify.contentauthenticity.org) affiche le manifeste C2PA d’un fichier et valide sa signature.
- Notre vérificateur de provenance lit dans le navigateur le manifeste C2PA, le type de source IPTC et les données EXIF d’une image, sans l’envoyer sur un serveur. Il signale un manifeste mais ne valide pas sa signature.
- Gemini recherche un filigrane SynthID dans une image, une vidéo ou un son déposé dans la conversation, selon Google DeepMind.
- L’outil de vérification d’OpenAI recherche le filigrane SynthID et les métadonnées C2PA des images et, depuis juillet 2026, des sons produits par ses services.
Chaque outil ne voit que ce qu’il sait lire : un détecteur SynthID ignore les filigranes de Meta, et un lecteur C2PA ne trouve rien après une capture d’écran. Un résultat négatif ne prouve donc pas qu’un contenu est humain. Pour les indices visuels et la méthode de vérification d’une image, voir notre guide Comment savoir si une image a été générée par IA ?.
Fiches liées
Première affiche de la série Fallout (Prime Video, 2023)
Niveau : VampiriséStatut : SoupçonnéPeut-être. Le 23 août 2023, Prime Video a publié la première image promotionnelle de sa série Fallout, une carte postale rétro de Los Angeles avec Vault Boy. Voitures à l'envers, femme à trois jambes, arbre coupé en deux : de nombreux indices ont fait soupçonner une image générée par IA. Amazon n'a pas répondu.
Affiche de The Fantastic Four: First Steps
Niveau : Au grand jourStatut : DémentiNon, selon Marvel. Le 4 février 2025, une affiche de The Fantastic Four: First Steps montrant une foule a été accusée d'être générée par IA, à cause d'une main à quatre doigts et de deux femmes au même visage. Un porte-parole de Marvel a démenti le jour même auprès de The Hollywood Reporter et de TheWrap.
Affiche de Loki, saison 2
Niveau : Au grand jourStatut : DémentiNon, selon Disney et Shutterstock. En octobre 2023, des internautes ont accusé une affiche de la saison 2 de Loki d'utiliser une image de banque d'images générée par IA. Disney a affirmé que l'IA n'avait pas été utilisée, et Shutterstock a indiqué après enquête que l'artiste avait employé un logiciel d'effet Droste, non une IA.
Affiche de « Rouen givrée » et affiches municipales de Rouen
Niveau : VampiriséStatut : SoupçonnéProbablement. À l'automne 2025, un illustrateur rouennais a repéré des traces d'IA générative sur une affiche de « Rouen givrée », puis sur d'autres affiches municipales. Une quarantaine de créatifs se sont mobilisés ; en 2026, la Ville et la Métropole ont commencé à préparer une charte écartant l'IA générative de leurs visuels, selon le collectif.
Visuel du concours d'affiches du San Froilán 2026 (Lugo)
Niveau : VampiriséStatut : SoupçonnéSelon toute vraisemblance, oui. En août 2026, la mairie de Lugo a annoncé un concours d'affiches pour ses fêtes du San Froilán dont le règlement interdit l'IA, avec un visuel que l'illustrateur Iván Mouronte, la presse locale et l'opposition décrivent comme généré par IA. L'adjoint à la culture le présente comme un simple outil de communication fait par un employé municipal.
Visuel de la saison « Adventures Abound » de Pokémon GO
Niveau : VampiriséStatut : SoupçonnéPeut-être. Fin août 2023, l'illustration présentant la saison Adventures Abound de Pokémon GO a été soupçonnée d'être générée par IA, à cause de traits flous et de véhicules mal assemblés. Interrogé par Kotaku, Niantic a répondu utiliser « divers outils et logiciels », sans démentir ni confirmer.
Questions fréquentes
Quelle différence entre C2PA et SynthID ?
C2PA (Content Credentials) est un manifeste de métadonnées signé cryptographiquement, riche en informations mais attaché au fichier, donc effaçable. SynthID est un filigrane invisible inscrit dans les pixels, le son ou le texte lui-même : il survit mieux aux transformations mais transporte peu d'informations. Les deux sont complémentaires, et le code européen de bonnes pratiques de juin 2026 recommande de combiner les deux.
Une capture d'écran efface-t-elle les marques d'une image IA ?
Elle efface les métadonnées, comme le reconnaît OpenAI pour les manifestes C2PA. Un filigrane invisible comme SynthID est conçu pour résister aux captures d'écran et au redimensionnement, mais des chercheurs de l'université du Maryland ont montré en 2023 qu'une attaque par purification de diffusion retire les filigranes discrets.
Peut-on falsifier des Content Credentials ?
La signature elle-même est difficile à contrefaire, mais un appareil mal sécurisé peut signer n'importe quoi. En septembre 2025, une faille du Nikon Z6III a permis de faire signer une image générée par IA ; Nikon a révoqué tous les certificats émis pour ce modèle.
La loi européenne oblige-t-elle à filigraner les contenus IA ?
L'article 50, paragraphe 2, de l'AI Act oblige depuis le 2 août 2026 les fournisseurs de systèmes génératifs à marquer leurs sorties dans un format lisible par machine, sans imposer de technique. Le code de bonnes pratiques publié le 10 juin 2026 recommande métadonnées signées et filigrane invisible.
Où vérifier gratuitement la provenance d'un fichier ?
Le vérificateur de la Content Authenticity Initiative (contentcredentials.org/verify) valide les manifestes C2PA et leur signature. Gemini recherche un filigrane SynthID dans une image, une vidéo ou un son, et OpenAI propose depuis mai 2026 un outil pour ses propres images.
Sources
- Content Credentials : C2PA Technical Specification 2.3, Coalition for Content Provenance and Authenticity (C2PA), . Déclaration officielle
- Content Credentials : C2PA Explainer 2.3, Coalition for Content Provenance and Authenticity (C2PA), . Déclaration officielle
- How Pixel and Android are bringing a new level of trust to your images with C2PA Content Credentials, Google, . Déclaration officielle
- This system can sort real pictures from AI fakes - why aren't platforms using it?, The Verge, . Presse
- Nikon revokes all C2PA image authenticity certificates after major vulnerability exposed, Digital Camera World, . Presse
- Digital Source Type NewsCodes, IPTC, . Déclaration officielle
- SynthID, Google DeepMind, . Déclaration officielle
- SynthID Detector - a new portal to help identify AI-generated content, Google, . Déclaration officielle
- Watermarking AI-generated text and video with SynthID, Google DeepMind, . Déclaration officielle
- Advancing content provenance for a safer, more transparent AI ecosystem, OpenAI, . Déclaration officielle
- OpenAI adopts C2PA standard and Google's SynthID to make AI-generated images easier to identify, The Next Web, . Presse
- Proactive Detection of Voice Cloning with Localized Watermarking, arXiv (Meta, ICML 2024), . Autre
- Video Seal: Open and Efficient Video Watermarking, arXiv (Meta), . Autre
- Sora 2 Watermark Removers Flood the Web, 404 Media, . Presse
- What to know about the Sora discontinuation, OpenAI, . Déclaration officielle
- Robustness of AI-Image Detectors: Fundamental Limits and Practical Attacks, arXiv (université du Maryland), . Autre
- Researchers Tested AI Watermarks - and Broke All of Them, Wired, . Presse
- Organic or Diffused: Can We Distinguish Human Art from AI-generated Images?, arXiv (université de Chicago, CCS 2024), . Autre
- Deezer: AI music has surpassed 50% of new music uploads for the first time, Deezer, . Déclaration officielle
- Article 50 : Obligations de transparence pour les fournisseurs et les déployeurs de certains systèmes d'IA, EU Artificial Intelligence Act (Future of Life Institute), . Autre
- Code of Practice on Transparency of AI-generated Content, Commission européenne, . Déclaration officielle
- European AI Office releases Code of Practice on Transparency of AI-Generated Content, IPTC, . Presse
- Quick facts on transparency rules for AI systems, Commission européenne, . Déclaration officielle
- How it works, Content Authenticity Initiative, . Déclaration officielle
- Provenance signals (Content Credentials, SynthID) in OpenAI-generated content, OpenAI, . Déclaration officielle
- Launching Sora responsibly, OpenAI, . Déclaration officielle
- Releasing New AI Research Models to Accelerate Innovation at Scale, Meta, . Déclaration officielle